Visa, Mastercard ve JPMorgan Hacker Listesinde! Visa Veri İhlali İddiası Sonrası “Sistemlerimiz Etkilenmedi” Dedi
Visa veri ihlali iddiası 16 Kasım 2026’da ortaya çıktı. n0n adlı fidye ve veri sızdırma çetesi, kendi sızıntı sitesine Visa, Mastercard, JPMorgan Chase ve Walmart gibi büyük adları ekledi. Çetenin elindeki dosyaların gerçek olup olmadığı doğrulanmış değil. Visa ise olayın Asya-Pasifik bölgesindeki bir üçüncü taraf hizmet sağlayıcıda başladığını, kendi sistemlerinin...

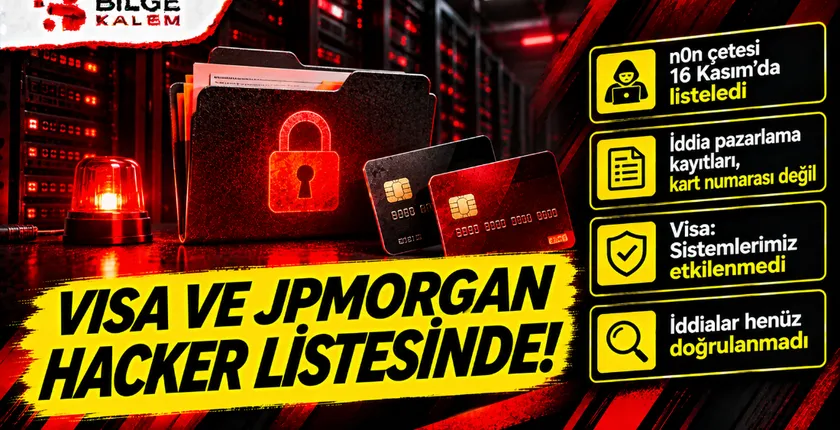
Visa veri ihlali iddiası 16 Kasım 2026’da ortaya çıktı. n0n adlı fidye ve veri sızdırma çetesi, kendi sızıntı sitesine Visa, Mastercard, JPMorgan Chase ve Walmart gibi büyük adları ekledi. Çetenin elindeki dosyaların gerçek olup olmadığı doğrulanmış değil. Visa ise olayın Asya-Pasifik bölgesindeki bir üçüncü taraf hizmet sağlayıcıda başladığını, kendi sistemlerinin olaydan etkilenmediğini söyledi.
Visa’nın açıklaması Cybernews’a yapıldı ve Ransomnews ile The420.in tarafından da aktarıldı. Şirket, kart numaraları gibi ödeme verilerinin etkilendiğine dair bir işaret görmediğini de belirtti. Visa sağlayıcının adını ve olayın boyutunu paylaşmadı.
Visa veri ihlali iddiası neyi kapsıyor

Ransomnews’e göre n0n, 16 Kasım’da sızıntı sitesine 59 kuruluşu ekledi. Listede Eli Lilly, Visa, Mastercard, JPMorgan Chase, Walmart ve Procter & Gamble de var ve tüm kayıtlar ödenmemiş olarak işaretli. Secritic ise aynı günde 22 kuruluşluk bir dalgadan söz ediyor. Rakam kaynağa göre değişiyor. Ransomnews, kayıtların çoğunun daha önce “Company #150” gibi numaralı yer tutucular olarak sitede göründüğünü, sonradan adlarla güncellendiğini de yazıyor. Yani listenin bir kısmı bir süredir bekleyen girişlerden oluşuyor ve hepsi 16 Kasım’da yeni sızdırılmış dosyalar anlamına gelmiyor.
Listelemelerde anılan veriler kart numarası değil, pazarlama kayıtları. Visa ve Mastercard için kart sahibi programlarına ait ad, e-posta, telefon, seyahat ve restoran rezervasyonu kayıtları iddia ediliyor. JPMorgan için premium bir kart programının e-posta kampanya kayıtlarından söz ediliyor. Secritic’e göre kart numarası, güvenlik kodu, Amerikan sosyal güvenlik numarası ya da internet bankacılığı şifresi çetenin iddiaları arasında yer almıyor.
Walmart için çalışan adları ve e-postaları, tek oturum açma ayarları, ürün değerlendirme ölçümleri ve tedarikçi puan kartları iddia ediliyor. Bu dosyaların hiçbiri bağımsız olarak görülmüş değil.
İlaç şirketi Eli Lilly için iddia daha ağır. n0n, 1.243.661 hastaya ait reçete kayıtlarına ve 7,6 milyon reçete yazıcının ad ve adres bilgilerine sahip olduğunu söylüyor. Ransomnews dosyaların görülmediğini ve hasta kayıtlarında adların bulunup bulunmadığının belirtilmediğini yazıyor. Visa veri ihlali iddiası bu nedenle listedeki en çok konuşulan ama tek ciddi iddia değil.
JPMorgan kesinti yaşadı ama saldırıyı reddediyor
JPMorgan Chase, 16 Kasım’daki hizmet kesintisinin bir yazılım hatasından kaynaklandığını ve bunu bir siber saldırıya bağlayan kanıt bulunmadığını açıkladı. Click2Houston’ın aktardığına göre bazı işlemler yavaşladı, müşteriler hesaplarına erişmeye devam etti ve işlemler aynı gün normale döndü. Bankalar birbirleriyle para alışverişi yaptığı için başka kurumların müşterileri de gecikme yaşadı. Kesinti ile n0n listesi arasında bir bağ gösterilmiş değil. Mastercard adına yapılmış bir açıklama ise kaynaklarda yer almıyor.
Cybernews’a göre n0n, Visa ve JPMorgan’a pazarlık için 48 saat süre verdi. Secritic bu dalga için bir süre belirtmiyor. Sürenin tam olarak ne zaman başladığı da kaynaklarda net değil.
Secritic’in aktardığına göre listelemeler 16 Kasım’da yaklaşık 12.09 UTC’de, yani Türkiye saatiyle 15.09 sularında Ransomware.live tarafından kaydedildi. Hackmanac dört büyük adın listelemesini de doğrulama bekliyor olarak işaretledi. Secritic yazdığı sırada dört şirketin de resmî bir açıklama ya da düzenleyiciye ihlal bildirimi yapmadığını belirtiyor. Visa’nın üçüncü taraf açıklaması ise 17 Kasım’da güncellenen haberlerde yer alıyor.
n0n çetesine ne kadar güvenilir
n0n, 2026’nın eylül ayı ortasından beri izleniyor. SOCRadar’a göre çete gelişmiş açıklar yerine çalıntı kimlik bilgilerine, bulut anahtarlarına ve yapay zeka kodlama araçlarına dayanıyor. Bitdefender, çetenin ekim ayında 149 kurban iddia ettiğini ama sızan sunucu dosyalarına göre yaklaşık 20 gerçek hedef bulunduğunu yazıyor. Aynı firmaya göre çete ekim toplamından 126 kaydı sildi ve ilk on grup arasında değil. CYFIRMA ise çetenin ekim ayındaki bir nakliye dalgasında bazı kurbanlara erişimi olduğunu orta güvenle, daha geniş iddialarını düşük güvenle değerlendiriyor.
The420.in’in aktardığına göre n0n, Expedia’dan “milyarlarca yolcu kaydı” çaldığını da iddia etti. Bu iddia doğrulanmış değil. Ransomnews’e göre Expedia 12 Kasım’da bir tedarikçi kaynaklı ihlali doğruladı ama n0n’un rakamlarını doğrulamadı. Aynı site, Visa veri ihlali iddiasının dayandığı dosyaların tedarikçilerin elindeki pazarlama ve analitik materyaller gibi göründüğünü ve ortak bir tedarikçinin kaynak olabileceğini yorumluyor. n0n bir tedarikçi adı vermedi.
Visa veri ihlali iddiası sonrası kart sahipleri ne yapmalı

Secritic’in değerlendirmesine göre yalnızca bu listelemelere bakarak kart iptal etmeye ya da bankacılık şifresi değiştirmeye gerek yok. FBI ve CISA da listelemeleri doğrulanmış sızmalara bağlayan bir uyarı yayımlamadı. Asıl risk, bu kurumların adını kullanan oltalama mesajları. Kart programı, seyahat ya da ödül adıyla gelen e-posta ve SMS’lerdeki bağlantılara tıklamamak, bankanın uygulamasına doğrudan girmek mantıklı. Visa veri ihlali iddiası Visa ve Mastercard kartı kullanan herkes için bu önlemi hatırlatıyor.
Kart bilgilerini hedefleyen bir başka olayı, Optimizely saldırısını ayrıca anlattık. Hafta içinde yaşanan Microsoft 365 kesintisi da büyük hizmetlerin birbirine ne kadar bağlı olduğunu göstermişti.
Sıradaki gelişme, Visa’nın sağlayıcıyı ve olayın kapsamını açıklayıp açıklamayacağı ve n0n’un dosyaları sızıntı sitesinde yayımlayıp yayımlamayacağı olacak.
Bu yazıya tepkin ne?

Benzer Yazılar
BBC, CNN ve Zoom’a Gizli Saldırı! Optimizely Üzerinden 178 Siteye Kötü Amaçlı Kod Yerleştirildi
18 Kasım 2026
Meta 805 Milyon Euro Ceza Aldı! İtalya, Facebook’un Android Galeri Erişimini Geçersiz Buldu
16 Kasım 2026
Pegasus’ta Veri İhlali! KVKK’ya Bildirildi, 11 Bin 762 Kişinin Bilgileri Etkilendi
15 Kasım 2026