Pegasus’ta Veri İhlali! KVKK’ya Bildirildi, 11 Bin 762 Kişinin Bilgileri Etkilendi
Pegasus veri ihlali, Kişisel Verileri Koruma Kurumu’nun (KVKK) 11 Kasım Çarşamba günü yaptığı duyuruyla kamuoyuna yansıdı. Pegasus Havayolları’nın KVKK’ya sunduğu bildirime göre şirketin bir sistemine yönetici parolasıyla yetkisiz erişim sağlandı ve 11 bin 762 kişinin kimlik ve iletişim bilgileri etkilendi. Şirket bir hafta önce, sızıntı iddialarına karşı kullanıcı verilerinin bahsi...

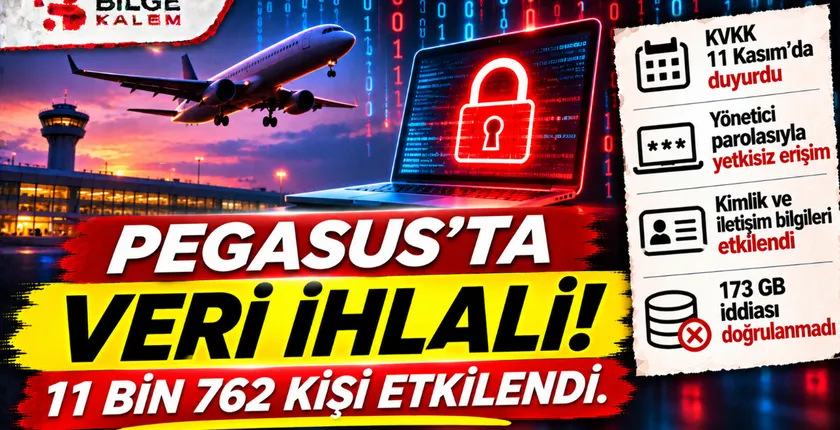
Pegasus veri ihlali, Kişisel Verileri Koruma Kurumu’nun (KVKK) 11 Kasım Çarşamba günü yaptığı duyuruyla kamuoyuna yansıdı. Pegasus Havayolları’nın KVKK’ya sunduğu bildirime göre şirketin bir sistemine yönetici parolasıyla yetkisiz erişim sağlandı ve 11 bin 762 kişinin kimlik ve iletişim bilgileri etkilendi. Şirket bir hafta önce, sızıntı iddialarına karşı kullanıcı verilerinin bahsi geçen sistemde bulunmadığını söylemişti.
Etkilenenler bildirimde çalışanlar ve kullanıcılar olarak tanımlanıyor. Bu kişilerin hangi oranda yolcu olduğu ise açıklanmadı. Turizm Gazetesi ve diğer haber sitelerinde aynı sayı ve ifadeler yer alıyor.
Pegasus veri ihlali nasıl yaşandı
KVKK’ya bildirilen zaman çizelgesine göre olay 12 Ekim 2026’da başladı ve 26 Ekim’de fark edildi. Yani yetkisiz erişim yaklaşık iki hafta boyunca tespit edilemedi. Erişim, şirketin BT talep ve geliştirme sistemine bir yönetici parolasıyla yapıldı. Parolanın nasıl ele geçirildiği ise kesin olarak belirlenemedi.
Bildirimde etkilenen veri türleri kimlik ve iletişim bilgileri olarak geçiyor. Şirketin aldığı önlemlere, resmi bir inceleme ya da yaptırım sürecinin başlayıp başlamadığına dair ise kamuya açık haberlerde bilgi yok.
Pegasus veri ihlali, tek olay değil
Pegasus veri ihlali, KVKK’nın bu yıl duyurduğu ilk bildirim değil. Mart ayında kurum Şikayetvar ve Baydöner’e ait iki ihlal bildirimini yayımlamıştı. Şikayetvar’da 212 binden fazla kullanıcının ad, soyad, T.C. kimlik numarası, telefon ve e-posta bilgileri etkilendi. Baydöner’de ise sistemde 1 milyon 490 bin 789 kişinin verisi bulunuyordu ve etkilenen kişi sayısı o dönem net değildi.
Kurul 4 Kasım’da Hepsiburada’nın sohbet altyapısı sağlayıcısına yapılan saldırıya ilişkin bildirimi de kurum sitesinde yayımlattı. 2022 tarihli sohbet kayıtlarından 9 bin 882 kişi etkilendi ve KVKK incelemenin sürdüğünü bildirdi. Bu olaylar, ihlallerin sık sık tedarikçi ve üçüncü taraf sistemlerden geldiğini gösteriyor. Aktarılan değerlendirmelere göre veri sorumlusu, dış firmaya işlettirdiği verilerin güvenliğinden de sorumlu.
Şirket önce ne söylemişti
Pegasus 4 Kasım’daki açıklamasında, iç destek süreçlerinde kullanılan sistemlerde bir güvenlik açığı bulunduğunu ve bunun giderildiğini duyurdu. Şirket bu sistemlerin kritik operasyonel sistemler olmadığını belirtti ve “Misafir veri tabanları bu sistemlerde yer almamaktadır” dedi. Ortaya atılan iddiaları da kamuoyunu yanıltıcı buldu.
Şirket bu açıklamayı haber ajansları aracılığıyla duyurmuştu. Pegasus veri ihlali konusundaki yeni bilgiler ise ancak KVKK’nın 11 Kasım’daki duyurusuyla ortaya çıktı.
KVKK bildirimindeki “kullanıcılar” ifadesi, bu açıklamayla çelişiyor gibi görünüyor. Kullanıcıların tamamının yolcu olup olmadığı ve hangi kayıtların ele geçirildiği ise henüz belli değil. Turizm Aktüel ve Ekonomi Manşet gibi haber siteleri bu farka dikkat çekti.
173 GB veri iddiası doğrulanmış değil
4 Kasım öncesinde siber istihbarat hesabı Dark Web Intelligence, sosyal medyada bir paylaşım yaptı. İddiaya göre saldırganlar Jira ve Confluence sunucularına, ardından AWS bulut ortamına sızdı ve yaklaşık 173 GB veri aldı. Paylaşımda yaklaşık 430 bin Jira destek kaydı, 37 bin Confluence dosyası ve 18 bin çalışanın ad ve e-posta bilgilerinden söz ediliyor.
Aynı iddiada yolcuların PNR rezervasyon kayıtları, uçuş bilgileri, T.C. kimlik ve pasaport numaraları, e-posta adresleri ve telefon numaralarının da ele geçirildiği öne sürülüyor. Bunların hiçbiri KVKK bildirimiyle doğrulanmış değil. Bildirim, iddia edilen veri türlerinin tamamını değil yalnızca kimlik ve iletişim bilgilerini kapsıyor. Bu yüzden iddialar, şirketten ya da KVKK’dan yeni bir açıklama gelene kadar iddia olarak okunmalı.
Veri ihlali bildiriminde kurallar ne diyor
Kişisel veri ihlallerinde veri sorumlusu, ihlali öğrendiği tarihten itibaren en geç 72 saat içinde Kurul’a bildirim yapmak zorunda. Süre ihlalin gerçekleştiği tarihten değil, öğrenildiği tarihten başlıyor. Gecikme olursa gerekçesinin Kurul’a açıklanması gerekiyor. Pegasus’un KVKK’ya ne zaman bildirim yaptığı, haberlerde yer alan bilgilerde belirtilmiyor. Bu yüzden sürenin nasıl işlediğini şimdilik değerlendirmek mümkün değil.
Etkilenen kişilere bildirim için ise 72 saat kuralı geçerli değil. Kişilere makul en kısa sürede, olayın ne zaman olduğunu, hangi veri kategorilerinin etkilendiğini, olası sonuçları ve alınan tedbirleri anlatan bir bilgilendirme yapılması bekleniyor. Yalnızca bir güvenlik olayı yaşandığını söylemek yeterli sayılmıyor. KVKK ayrıca kendisine iletilen bildirimleri değerlendirip gerekli gördüğünde kamuoyuna duyuru yapabiliyor, bu olayda da 11 Kasım’daki duyuru böyle ortaya çıktı.
Pegasus veri ihlali sonrası ne yapmalı
Kimlik ve iletişim bilgilerinin ele geçirildiği olaylarda genellikle oltalama denemeleri artıyor. Bu genel bir tavsiye ve Pegasus’a özel bir açıklama değil. Şirketin resmi kanalları dışından gelen e-posta, SMS ve arama taleplerine dikkat etmek, kimlik ya da şifre isteyen mesajlara yanıt vermemek gerekiyor. Sitede yazdığımız yaş doğrulama dolandırıcılığı ve yapay zeka destekli siber saldırılar haberleri bu tür saldırıların nasıl evrildiğini anlatıyor.
Şirketin resmi kanalları dışından gelen mesajlara dikkat etmenin yanı sıra, hesaplarda kullanılan şifreleri ve e-posta adreslerini gözden geçirmek de zarar vermez. Bunlar genel güvenlik önerileri ve Pegasus’un ya da KVKK’nın açıklaması değil.
Kişisel verileriyle ilgili başvuru yapmak isteyenler için kurumun resmi sayfası kvkk.gov.tr. Pegasus’tan ise etkilenen kişilere doğrudan bilgi verilip verilmediği, 173 GB iddiasına ilişkin bir yanıt gelip gelmeyeceği ve KVKK’nın olay hakkında bir inceleme başlatıp başlatmayacağı bekleniyor.