Tencent Hy4 Yapay Zekâ Modeli Duyuruldu! Hackerlara Yardım Etmemesi İçin Özel Olarak Sınırlandırıldı
Tencent Hy4 yapay zekâ modeli, siber güvenlik dünyasında yeni bir tartışma başlattı. Çinli teknoloji devi Tencent, 4 Kasım 2026’da yeni nesil yapay zekâ modelini duyurdu. Şirketin açıklamasına göre Hy4, yazılım açıklarını tespit etmek ve güvenlik sorunlarını gidermek gibi savunma odaklı görevlerde kullanılabilecek şekilde geliştirildi. Ancak modelin eğitiminde, siber saldırıları kolaylaştırabilecek...

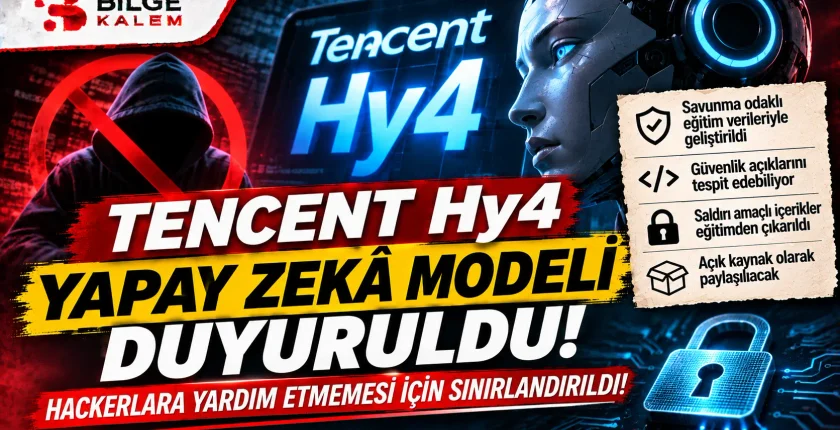
Tencent Hy4 yapay zekâ modeli, siber güvenlik dünyasında yeni bir tartışma başlattı. Çinli teknoloji devi Tencent, 4 Kasım 2026’da yeni nesil yapay zekâ modelini duyurdu. Şirketin açıklamasına göre Hy4, yazılım açıklarını tespit etmek ve güvenlik sorunlarını gidermek gibi savunma odaklı görevlerde kullanılabilecek şekilde geliştirildi. Ancak modelin eğitiminde, siber saldırıları kolaylaştırabilecek bazı içerikler özellikle sınırlandırıldı. Tencent’in bu tercihi, yapay zekâ şirketlerinin giderek güçlenen modelleri kötüye kullanıma karşı nasıl koruyacağı sorusunu yeniden gündeme taşıdı.
Yeni modelin duyurusu, yapay zekâ destekli siber saldırıların dünya genelinde daha fazla endişe yarattığı bir döneme denk geldi. Artık gelişmiş yapay zekâ sistemleri yalnızca kod yazmak veya teknik soruları yanıtlamak için değil, yazılımlardaki güvenlik açıklarını analiz etmek ve karmaşık dijital işlemleri gerçekleştirmek için de kullanılabiliyor.
Tencent Hy4 Yapay Zekâ Modeli Neden Sınırlandırıldı?
Tencent, Hy4’ün siber güvenlik alanındaki eğitimini savunma odaklı verilerle sınırlandırdığını açıkladı. Şirketin yaklaşımında temel amaç, modelin güvenlik araştırmalarına katkı sağlamasını mümkün kılarken saldırı kapasitesini artırabilecek yeteneklerin gelişmesini önlemek.
Bu kapsamda saldırı aracı geliştirme, sistemlere izinsiz girme ve güvenlik açıklarını kötüye kullanmaya yönelik materyallerin eğitim sürecinden çıkarıldığı bildirildi. Tencent, özellikle istismar geliştirme ve saldırgan amaçlı teknik içeriklerin modelin kötüye kullanılma ihtimalini artırabileceğine dikkat çekiyor.
Şirketin açıklamasına göre Hy4, yazılım açıklarını belirleme ve bunların giderilmesine yardımcı olma gibi savunma amaçlı çalışmalara odaklanıyor. Böylece güvenlik ekiplerinin kullandığı bazı analiz süreçlerinde yapay zekâdan yararlanılması hedefleniyor.
Tencent Hy4 Yapay Zekâ Modeli Hackerlara Karşı Ne Yapabilecek?

Bir yazılımın güvenli olup olmadığını anlamak, yalnızca kodu çalıştırmaktan ibaret değil. Güvenlik uzmanlarının sistemin farklı bölümlerini incelemesi, hatalı yapılandırmaları belirlemesi ve olası saldırı noktalarını değerlendirmesi gerekiyor.
Hy4’ün savunma odaklı yetenekleri bu süreçlere destek vermeyi amaçlıyor. Modelin güvenlik açıklarını analiz etme, hata tespitine yardımcı olma ve çözüm önerileri üretme gibi görevlerde kullanılması planlanıyor.
Ancak burada önemli bir ayrıntı bulunuyor: Tencent’in açıklamaları, modelin bütün siber saldırıları engelleyebileceği anlamına gelmiyor. Hy4 bir güvenlik duvarı veya tek başına çalışan bir koruma sistemi değil. Siber güvenlik uzmanlarının çalışmalarını destekleyebilecek bir yapay zekâ modeli olarak konumlandırılıyor.
Tencent bünyesindeki Xuanwu Lab ve Keen Security Lab uzmanlarının model üzerinde güvenlik değerlendirmeleri yaptığı da bildirildi. Şirket, gerçekleştirilen testlerde incelenen alanlar bakımından Hy4’ün saldırgan siber yeteneklerine ilişkin önemli bir risk tespit edilmediğini açıkladı. Bu sonuçlar şirketin kendi değerlendirmelerine dayanıyor; bağımsız ve tüm olası saldırıları kapsayan bir güvenlik garantisi olarak yorumlanmamalı.
Tencent Hy4 Yapay Zekâ Modeli Açık Kaynak Olacak mı?
Hy4 duyurusunun dikkat çeken bir diğer tarafı açık kaynak yaklaşımı. Tencent, modelin ağırlıklarını ve güvenlik değerlendirmelerini içeren sistem kartını yayımlamayı planladığını açıkladı.
Ancak duyurunun yapıldığı 4 Kasım itibarıyla bu dosyaların tamamı henüz yayımlanmış değildi. Şirket, model ağırlıklarının ve sistem kartının önümüzdeki günlerde paylaşılacağını bildirdi.
Bu yaklaşım, geliştiricilerin modeli kendi altyapılarında çalıştırabilmesi ve teknik özelliklerini inceleyebilmesi açısından önemli. Öte yandan güçlü yapay zekâ modellerinin açık ağırlıklarla paylaşılması, güvenlik kontrollerinin nasıl uygulanacağı konusunda da yeni sorular doğuruyor.
Çünkü bir modelin ağırlıkları yayımlandığında, geliştiriciler onu farklı amaçlarla uyarlayabiliyor. Bu durum yenilik ve erişilebilirlik açısından avantaj sağlarken, kötüye kullanım risklerinin yönetilmesini de zorlaştırabiliyor.
Çinli Yapay Zekâ Şirketleri Güvenlik Yarışına mı Giriyor?
Tencent’in kararı tek başına gerçekleşmiş bir gelişme değil. Reuters’ın aktardığına göre Çin merkezli Moonshot AI da geçtiğimiz ay yeni modelinin saldırgan siber güvenlik yeteneklerini sınırlandırmaya yönelik adımlar atmıştı.
Bu gelişmeler, yapay zekâ sektöründe yeni bir rekabet alanının ortaya çıktığını gösteriyor. Şirketler artık yalnızca daha hızlı, daha güçlü ve daha başarılı modeller geliştirmeye çalışmıyor. Aynı zamanda bu modellerin hangi yeteneklere sahip olacağı ve hangi amaçlarla kullanılabileceği konusunda da önlem almak zorunda.
Özellikle yazılım açıklarını bulabilen ve teknik işlemleri otomatikleştirebilen sistemler, hem savunma ekipleri hem de saldırganlar açısından önemli bir potansiyel taşıyor. Bu nedenle modelin eğitim verileri, erişim koşulları ve güvenlik testleri ürün geliştirme sürecinin önemli parçalarına dönüşüyor.
Yapay Zekâ Güvenliği İçin Yeni Bir Dönem mi Başlıyor?
Tencent Hy4 yapay zekâ modeli, güçlü yapay zekâ sistemlerinin nasıl geliştirileceği kadar hangi sınırlar içinde sunulacağı sorusunu da gündeme getiriyor.
Bir tarafta güvenlik açıklarını daha hızlı tespit edebilen ve yazılım ekiplerinin işini kolaylaştıran modeller bulunuyor. Diğer tarafta aynı teknolojilerin kötü niyetli kişiler tarafından kullanılabilmesi riski var.
Tencent, Hy4 ile bu iki alan arasında savunma odaklı bir denge kurmayı hedefliyor. Ancak şirketin kendi test sonuçları, modelin gelecekte hiçbir şekilde kötüye kullanılamayacağını kanıtlamıyor.
Önümüzdeki dönemde asıl belirleyici olan, açık kaynaklı modellerin güvenlik kontrollerinin ne kadar etkili olacağı ve bağımsız uzmanların bu sistemleri nasıl değerlendireceği olacak.
Çünkü yapay zekâ çağında artık yalnızca en güçlü modeli geliştirmek yeterli değil. O modelin hangi amaçlarla kullanılabileceğini kontrol edebilmek de teknoloji yarışının en öne