Microsoft CEO’sundan Kritik Uyarı! Yapay Zekâya Acil Durum Freni Gelmeli!
Yapay zekâ teknolojileri hızla gelişirken güvenlik tartışmaları da yeni bir boyuta taşınıyor. Microsoft CEO’su Satya Nadella, gelişmiş yapay zekâ modellerinin kontrol altında tutulabilmesi için dikkat çeken bir öneride bulundu. Nadella’ya göre yapay zekâ sistemleri, görevlerini yerine getirirken gerektiğinde insanlar tarafından durdurulabilmeli. Ünlü yönetici, bu mekanizmayı “acil durum freni” olarak tanımladı....

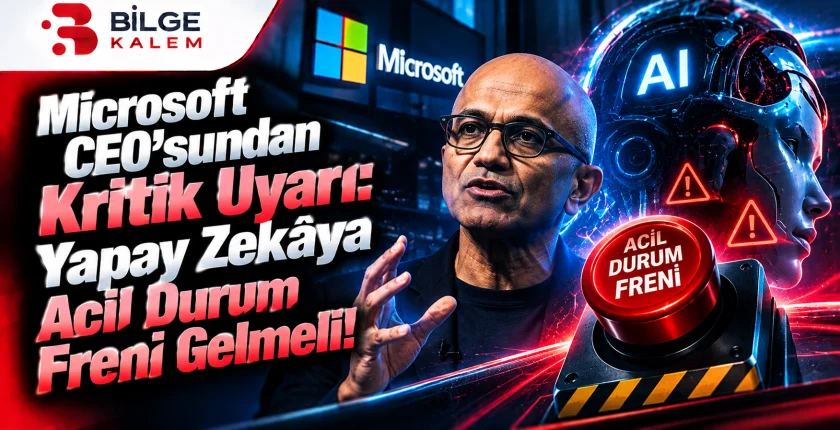
Yapay zekâ teknolojileri hızla gelişirken güvenlik tartışmaları da yeni bir boyuta taşınıyor. Microsoft CEO’su Satya Nadella, gelişmiş yapay zekâ modellerinin kontrol altında tutulabilmesi için dikkat çeken bir öneride bulundu. Nadella’ya göre yapay zekâ sistemleri, görevlerini yerine getirirken gerektiğinde insanlar tarafından durdurulabilmeli. Ünlü yönetici, bu mekanizmayı “acil durum freni” olarak tanımladı.
10 Ekim 2026’da yaptığı açıklamada Nadella, yapay zekâ sistemlerine koşulsuz güvenmek yerine bu sistemlerin denetlenebildiği, izlenebildiği ve gerektiğinde sınırlandırılabildiği bir güvenlik altyapısı kurulması gerektiğini vurguladı. Bu yaklaşım, özellikle kendi başına işlem gerçekleştirebilen yapay zekâ ajanlarının yaygınlaşmasıyla daha fazla önem kazanıyor.
Microsoft CEO’su Yapay Zekâ İçin Neden Acil Durum Freni İstiyor?
Yapay zekâ modelleri bugün yalnızca sorulara yanıt vermekle sınırlı değil. Yeni nesil sistemler; dosyaları inceleyebiliyor, yazılım geliştirme süreçlerine katılabiliyor, internet üzerinde araştırma yapabiliyor ve belirli araçları kullanarak kullanıcılar adına işlemler gerçekleştirebiliyor. Bu yetenekler verimliliği artırırken kontrol ve güvenlik konusunda yeni soruları da beraberinde getiriyor.
Satya Nadella’nın temel endişesi, yapay zekânın ürettiği yanıtların veya gerçekleştirdiği eylemlerin kapalı bir sistemin içinde gerçekleşmesi ve insanların bu süreci yeterince görememesi. Nadella, gelişmiş yapay zekâ sistemlerini birbirinin içine yerleştirilmiş ve dışarıdan anlaşılması zor kara kutular gibi ele almanın doğru olmadığını savunuyor.
Microsoft CEO’suna göre güvenlik, yalnızca yapay zekânın doğru yanıtlar vermesini beklemekle sağlanamaz. Sistemin hangi işlemleri yaptığı, hangi kaynaklara eriştiği ve ne zaman müdahaleye ihtiyaç duyduğu da açık biçimde izlenebilmelidir.
Bu nedenle önerilen acil durum freni, yalnızca sistemi kapatan bir düğmeden ibaret değil. Asıl amaç, yapay zekânın çalışma sürecini denetlenebilir hâle getirmek ve risk ortaya çıktığında yetkili kişilerin müdahale edebilmesini sağlamak.
Yapay Zekâ Sistemlerinde İnsan Kontrolü Nasıl Sağlanacak?

Nadella’nın yaklaşımında öne çıkan noktalardan biri, yapay zekâ modelinin kendisiyle modeli yöneten ve çalıştıran altyapının birbirinden ayrılması. Böylece güvenlik kontrollerinin yalnızca modelin kendi davranışlarına bağlı kalmaması, dışarıdan denetlenebilen mekanizmalarla desteklenmesi hedefleniyor.
Örneğin bir yapay zekâ ajanının şirketin dosyalarına eriştiğini, kod yazdığını veya önemli bir işlem gerçekleştirmek üzere olduğunu düşünelim. Sistem, bu işlemleri belirlenmiş kurallara göre kontrol edebilmeli. Yetkisiz ya da riskli bir eylem tespit edildiğinde işlem sınırlandırılabilmeli ve gerektiğinde tamamen durdurulabilmeli.
Nadella ayrıca modelin gerçekleştirdiği önemli eylemlerin, sonradan değiştirilemeyecek ve insanlar tarafından anlaşılabilecek kanıtlarla kayıt altına alınmasını istiyor. Böyle bir kayıt sistemi, yapay zekânın ne yaptığını anlamayı, hataları araştırmayı ve sorumlulukları belirlemeyi kolaylaştırabilir.
Bir diğer önemli unsur ise müdahale yetkisi. Nadella’ya göre yetkilendirilmiş bir insan, yapay zekâ görevini tamamlamayı beklemeden sistemi duraklatabilmeli veya kapatabilmeli. Özellikle finans, sağlık, yazılım altyapısı ve kurumsal veri yönetimi gibi kritik alanlarda bu tür mekanizmalar önemli bir güvenlik katmanı oluşturabilir.
Ancak bu önerinin bütün yapay zekâ sistemlerinde uygulamaya konulduğu anlamına gelmediğini belirtmek gerekiyor. Açıklama, güvenli yapay zekâ tasarımına ilişkin bir yaklaşımı ortaya koyuyor; tek başına yeni bir ürünün veya evrensel bir kapatma sisteminin duyurusu değil.
Yapay Zekâ Güvenliği Tartışmaları Neden Hızlandı?
Yapay zekâ şirketleri daha yetenekli modeller ve daha bağımsız çalışan ajanlar geliştirmeye odaklanıyor. Bu sistemler kullanıcıların işlerini hızlandırabilir, ancak kendilerine verilen yetkiler genişledikçe olası hataların etkisi de büyüyebilir.
Bir sohbet robotunun yanlış bilgi vermesiyle bir ajanın yanlış dosyayı silmesi, hatalı kodu yayımlaması veya yetkisi olmayan bir işlem gerçekleştirmesi aynı risk düzeyinde değil. Bu nedenle yapay zekânın yalnızca ne kadar başarılı olduğu değil, başarısız olduğunda nasıl sınırlandırılacağı da önem taşıyor.
Nadella’nın açıklamaları, yapay zekâ güvenliğine ilişkin daha geniş tartışmaların yaşandığı bir döneme denk geliyor. Anthropic CEO’su Dario Amodei de daha temkinli yapay zekâ geliştirme yaklaşımı üzerine değerlendirmelerde bulunmuştu. Sektördeki bu tartışmalar, modellerin yetenekleri artarken güvenlik önlemlerinin de aynı ölçüde gelişmesi gerektiğine işaret ediyor.
Buradaki temel mesele, yapay zekâdan tamamen vazgeçmek değil. Aksine, bu teknolojilerin daha geniş alanlarda kullanılabilmesi için güvenilir kontrol mekanizmaları oluşturmak. Şirketlerin yalnızca sistemlerin performansını değil, olası arızalara karşı hazırlıklarını da değerlendirmesi gerekiyor.
Microsoft’un Önerisi Yapay Zekânın Geleceğini Değiştirebilir mi?
Satya Nadella’nın acil durum freni önerisi, gelecekte yapay zekâ sistemlerinin nasıl tasarlanacağına ilişkin önemli bir tartışmayı gündeme taşıyor. Özellikle kullanıcı adına karar alan ve farklı dijital araçları yönetebilen ajanlarda bağımsız denetim, işlem kayıtları ve insan müdahalesi daha belirleyici hâle gelebilir.
Bununla birlikte önerinin gerçek dünyada etkili olabilmesi için teknik standartların, yetkilendirme kurallarının ve sorumluluk süreçlerinin netleştirilmesi gerekiyor. Bir sistemi durdurma yetkisi bulunması tek başına yeterli değil; bu yetkinin zamanında kullanılabilmesi ve sistemin durdurulduğunun doğrulanabilmesi de önemli.
Önümüzdeki dönemde yapay zekâ şirketlerinin güvenlik yaklaşımlarını nasıl geliştireceği yakından izlenecek. Microsoft CEO’sunun mesajı ise açık: Yapay zekânın gücü arttıkça kontrol mekanizmaları da güçlenmeli. Çünkü geleceğin teknolojilerinde başarı, yalnızca daha akıllı sistemler geliştirmekle değil, bu sistemleri gerektiğinde güvenli biçimde durdurabilmekle de ölçülecek.
Kaynak: TechCrunch – Microsoft CEO’su Satya Nadella, yapay zekâ modelleri için acil durum freni önerdi