Yapay Zekâ Hackerların Elinde! Güney Kore’de Bankalar Hedef Alındı
Yapay zekâ, iş dünyasından günlük yaşama kadar pek çok alanda işleri hızlandırırken siber güvenlik açısından yeni riskleri de beraberinde getiriyor. Güney Kore’de ortaya çıkan son olaylar, bu endişeleri yeniden gündeme taşıdı. ABD merkezli siber güvenlik şirketi CrowdStrike’a göre, ülkenin finans kuruluşlarını hedef alan saldırılarda yapay zekâ destekli araçlar kullanılmış olabilir....

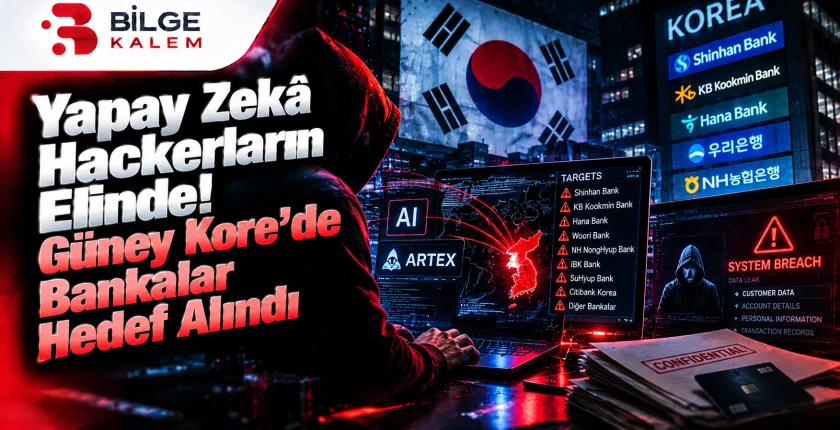
Yapay zekâ, iş dünyasından günlük yaşama kadar pek çok alanda işleri hızlandırırken siber güvenlik açısından yeni riskleri de beraberinde getiriyor. Güney Kore’de ortaya çıkan son olaylar, bu endişeleri yeniden gündeme taşıdı. ABD merkezli siber güvenlik şirketi CrowdStrike’a göre, ülkenin finans kuruluşlarını hedef alan saldırılarda yapay zekâ destekli araçlar kullanılmış olabilir. Reuters’ın aktardığı bilgilere göre, eylül sonundan itibaren en az dokuz banka saldırıların hedefi olarak bildirildi veya haberlerde yer aldı. Ancak soruşturma sürüyor ve bütün olayların kapsamı henüz kesinleşmiş değil.
Güney Kore’de Bankalara Yönelik Saldırılarda Ne Yaşandı?
CrowdStrike’ın incelemesi, Güney Kore’deki finans kuruluşlarını hedef alan bir siber saldırı kampanyasına işaret ediyor. Şirket, saldırganın açık kaynaklı ARTEX adlı bir sızma testi aracını, farklı yapay zekâ modelleriyle birlikte kullandığını belirtti. Söz konusu araç, güvenlik uzmanlarının sistemlerdeki zayıflıkları tespit etmesine yardımcı olmak amacıyla geliştirilmişti. Ancak güvenlik testleri için tasarlanan araçların izinsiz sistemlere karşı kullanılması, kötüye kullanım riskini ortaya koyuyor.
Reuters’a göre Shinhan Bank, yaklaşık 25 bin müşterisinin kişisel bilgilerinin etkilendiğini açıklamıştı. KB Kookmin Bank ise 119 müşterisine ait bilgilerin sızdırıldığını bildirdi. Diğer finans kuruluşlarına ilişkin olaylar da yetkililerin incelemesine girdi. Bu nedenle “dokuz bankanın tamamı kesin olarak ihlal edildi” demek doğru değil; dokuz sayısı, saldırıların hedefi olduğu bildirilen veya haberlerde yer alan kurumları kapsıyor.
Güney Kore polisi olaylarla ilgili soruşturma başlatırken, Devlet Başkanı Lee Jae Myung da finans sektörünün siber güvenlik önlemlerinin güçlendirilmesi çağrısında bulundu. Yetkililer için öncelik, hangi sistemlerin etkilendiğini belirlemek, veri kaybının boyutunu ortaya çıkarmak ve yeni saldırıları önlemek.
ARTEX Nedir ve Yapay Zekâ Saldırılarda Nasıl Kullanılmış Olabilir?

ARTEX, tek başına bir yapay zekâ modeli değil; farklı büyük dil modellerine bağlanabilen, sızma testi süreçlerine yardımcı olmak üzere tasarlanmış bir araç. Bu tür sistemler, güvenlik ekiplerinin ağları incelemesine, olası açıkları belirlemesine ve test çalışmalarını düzenlemesine yardımcı olabilir. Ancak aynı yetenekler, gerekli izinler olmadan kullanıldığında saldırganların işini kolaylaştırabilir.
CrowdStrike, şüphelinin ARTEX’i Claude Code gibi kodlama araçları ve farklı yapay zekâ modelleriyle birlikte kullandığını bildirdi. Şirketin değerlendirmesine göre saldırı faaliyetleri eylül sonu ile ekim başı arasında gerçekleşti. Bununla birlikte, kullanılan modellerin varlığı tek başına herhangi bir yapay zekâ şirketinin saldırılara katıldığı anlamına gelmiyor. Mevcut bulgular, araçların bir insan tarafından kötüye kullanılmış olabileceğine işaret ediyor.
Bu ayrım önemli. Yapay zekâ, saldırının tümünü kendi başına gerçekleştiren bağımsız bir fail olarak değerlendirilmemeli. Daha doğru yaklaşım, bir kişinin araştırma, kodlama veya güvenlik testi gibi aşamalarda yapay zekâ destekli araçlardan yararlanmış olabileceğini söylemek. Soruşturmanın nihai bulguları açıklanmadan saldırının her aşamasını kesin biçimde tarif etmek mümkün değil.
ARTEX Geliştiricisi Neden Kaynak Kodunu Kapattı?
Saldırılarda ARTEX’in kullanıldığına ilişkin haberlerin ardından aracın geliştiricisi, projeyi kapalı kaynak hâline getireceğini duyurdu. Reuters’ın aktardığına göre geliştirici, aracın kötüye kullanılması nedeniyle yeni sürümlerin yayımlanmayacağını ve bakım desteğinin sunulmayacağını açıkladı. Projenin kamuya açık GitHub sayfasının da kaldırıldığı bildirildi. Geliştirici, ARTEX’in başlangıçtaki amacının kurumların güvenlik testlerini yapmasına ve savunmalarını geliştirmesine yardımcı olmak olduğunu belirtti.
Bu karar, açık kaynaklı güvenlik araçlarıyla ilgili eski bir tartışmayı yeniden gündeme getiriyor: Savunma amacıyla geliştirilen teknolojiler, kötü niyetli kişiler tarafından da kullanılabilir. Kaynak kodunu kapatmak erişimi sınırlayabilir; ancak tek başına kötüye kullanımı tamamen ortadan kaldıracağı garanti edilemez. Bu nedenle güvenlik araçlarının geliştirilmesi kadar, erişim denetimi, izleme ve sorumlu kullanım ilkeleri de önem taşıyor.
Yapay Zekâ Çağında Bankalar Nasıl Korunabilir?
Finans kuruluşlarının yalnızca geleneksel güvenlik duvarlarına güvenmesi yeterli olmayabilir. Kurumların erişim yetkilerini düzenli olarak gözden geçirmesi, olağan dışı hareketleri gerçek zamanlı izlemeyi geliştirmesi, hassas verileri koruması ve olay müdahale planlarını düzenli olarak test etmesi gerekiyor. Çalışanların eğitilmesi ve üçüncü taraf sistemlerin güvenlik kontrollerinden geçirilmesi de savunmanın önemli parçaları arasında.
Yapay zekâ destekli araçlar savunma tarafında da kullanılabilir. Örneğin güvenlik ekipleri, şüpheli davranışları daha hızlı sınıflandırmak veya büyük miktardaki kayıtları incelemek için otomasyondan yararlanabilir. Ancak otomatik sistemlerin ürettiği uyarılar insan uzmanlar tarafından doğrulanmalı ve kritik kararlar için açık sorumluluk süreçleri oluşturulmalı.
Güney Kore’deki olayların tüm ayrıntıları henüz netleşmiş değil. Yine de gelişmeler, yapay zekânın siber güvenlikte hem savunmayı güçlendirebilen hem de kötüye kullanım durumunda riskleri artırabilen çift yönlü bir teknoloji olduğunu gösteriyor. Asıl mücadele, bu araçları yasaklamakla sınırlı değil; onları denetlenebilir biçimde kullanmak, saldırıları erken fark etmek ve hassas verileri daha güçlü korumak olacak.
Uzmanlar açısından her zaman bir başka kritik konu da olayların doğru raporlanması. Bir kurumun hedef alınması, sistemlerine başarıyla girildiği anlamına gelmeyebilir; veri sızıntısının doğrulanması ise ayrı bir değerlendirme gerektirir. Bu yüzden haberlerde saldırı girişimi, doğrulanmış erişim ve açıklanmış veri kaybı ifadelerinin birbirinden ayrılması önemlidir. Kullanıcılar da bankalardan gelen bildirimleri takip etmeli, şüpheli bağlantılara tıklamamalı ve hesap hareketlerini kontrol etmelidir. Şüpheli işlem fark edildiğinde bankayla resmî kanallardan iletişime geçilmelidir. Bu temel önlemler, kurumların teknik savunmasının yerine geçmez ancak kişisel riskin azaltılmasına katkı sağlayabilir.
Kaynak: Reuters, CrowdStrike ve Yonhap News Agency.